

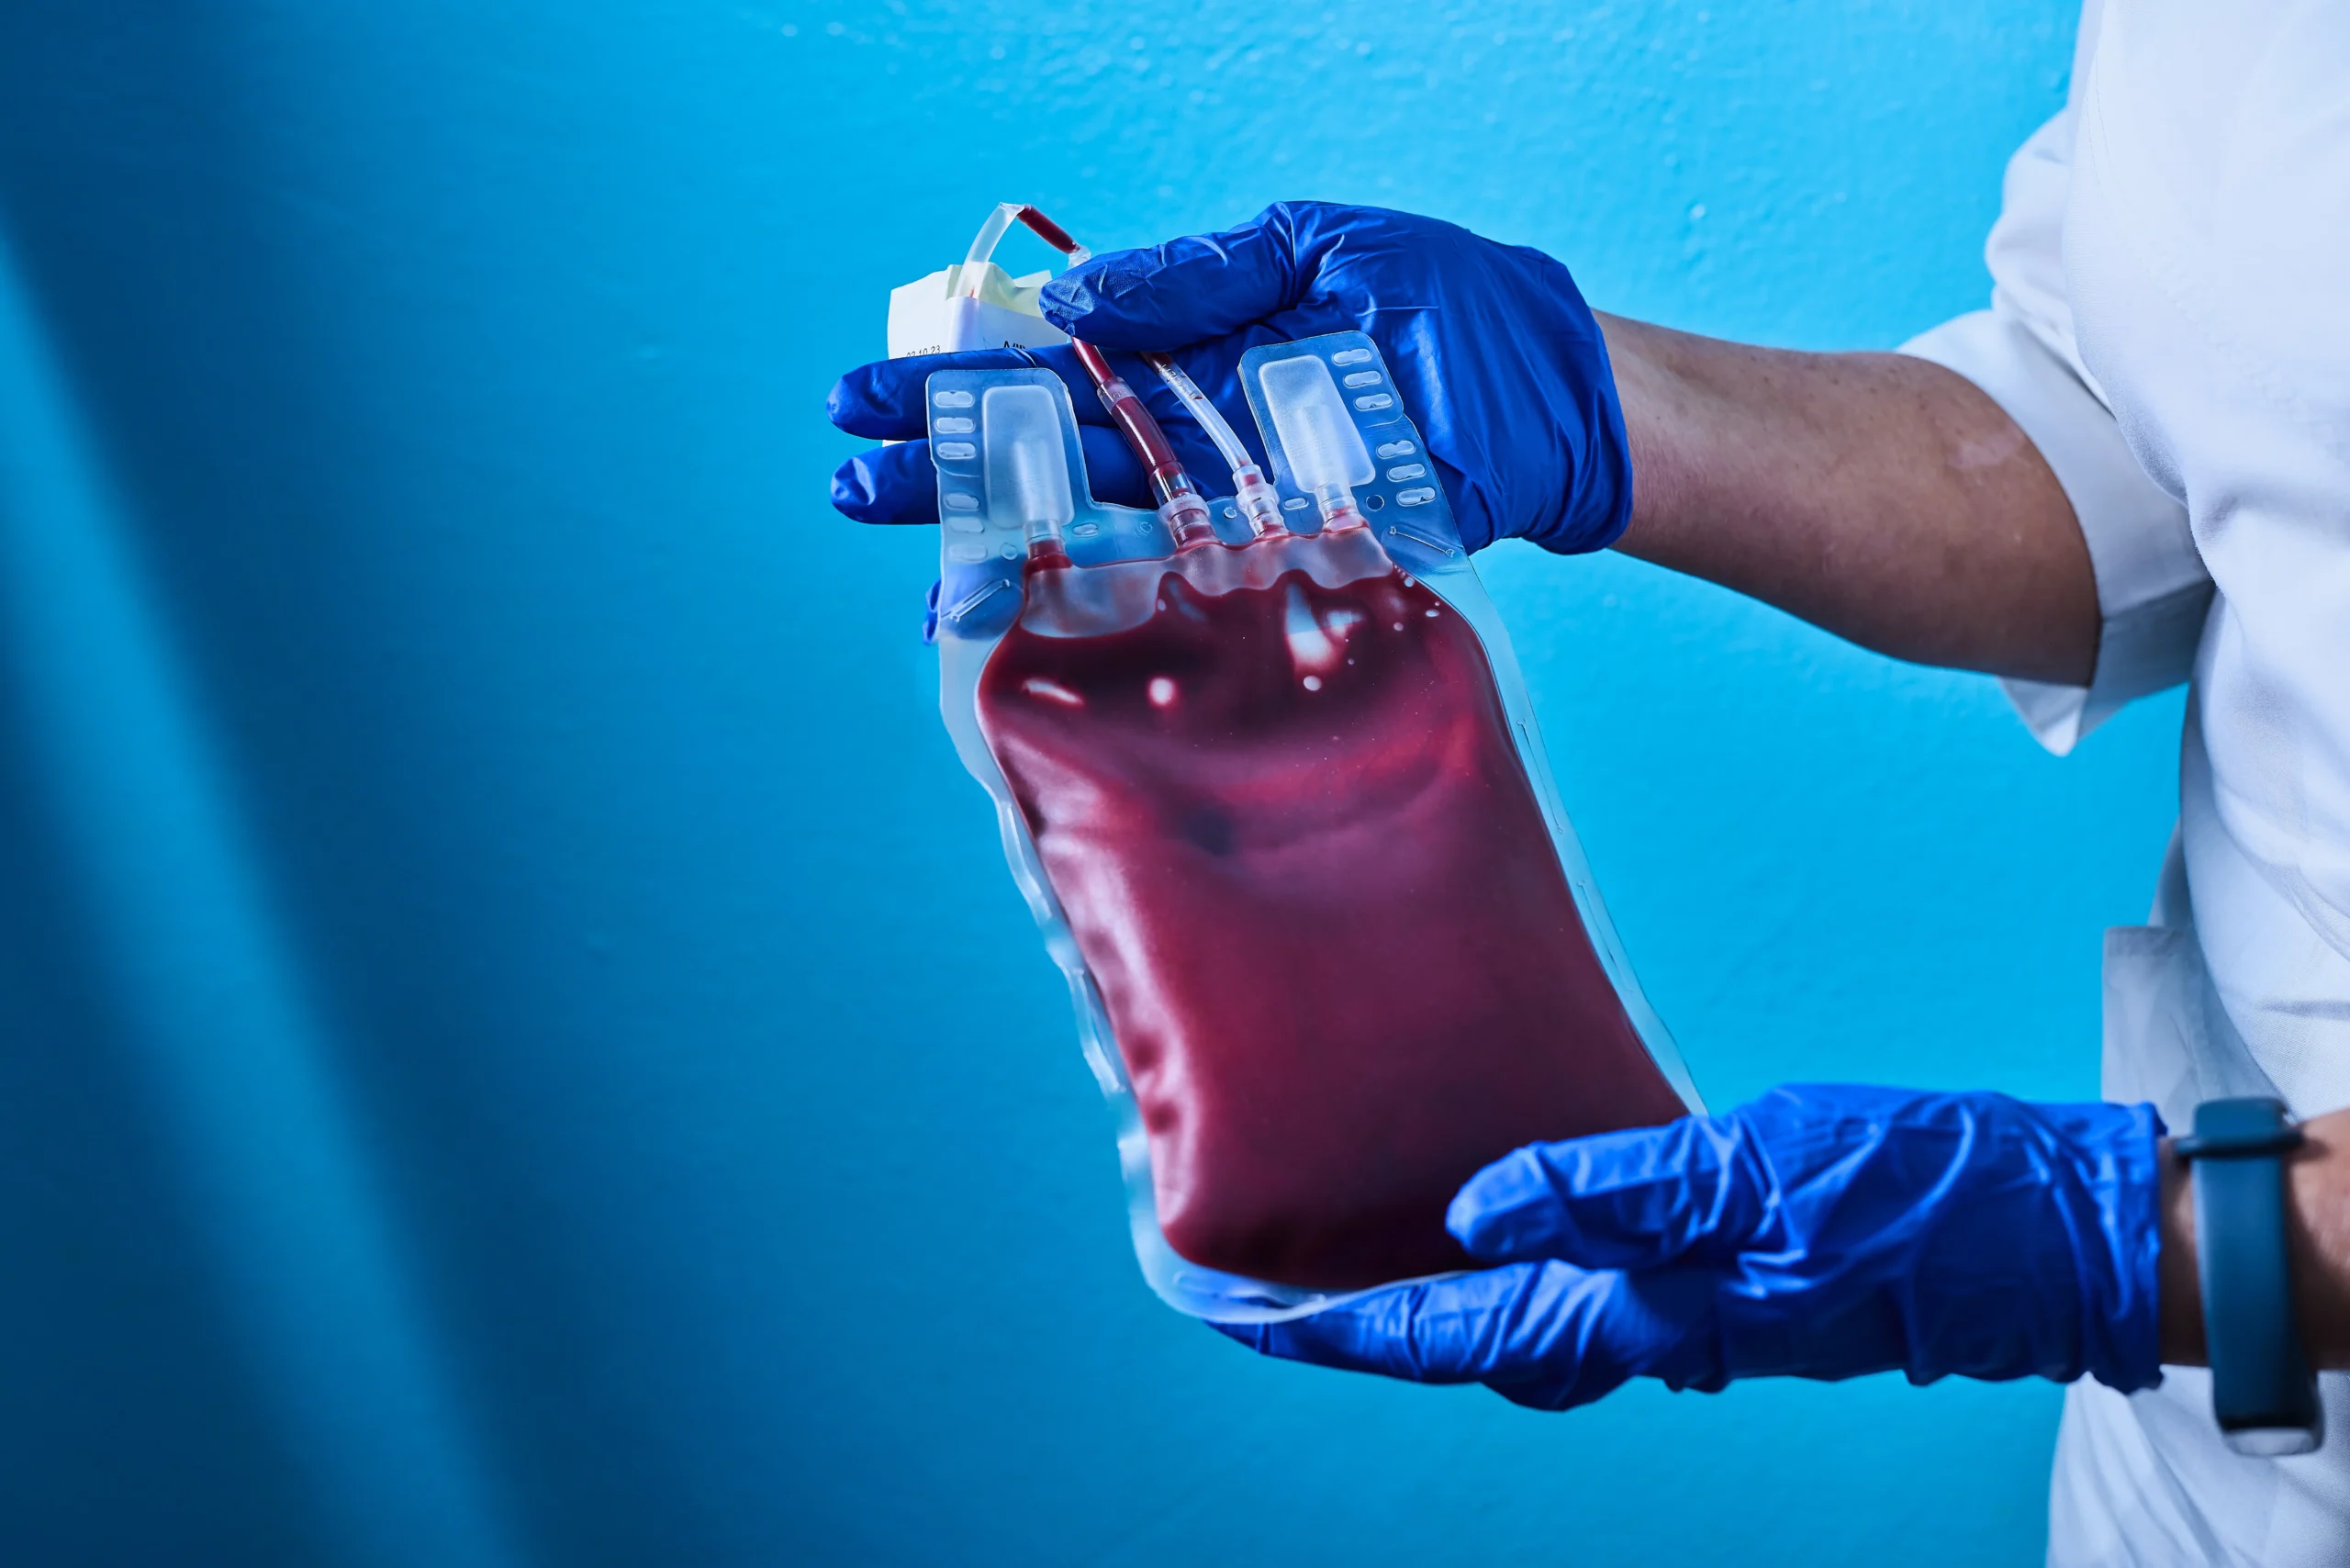
In Francia gli hacker hanno manomesso da remoto i sistemi di refrigerazione utilizzati per conservare plasma e prodotti destinati alle trasfusioni. Nessuna sacca è andata persa grazie agli allarmi e all’intervento tempestivo del personale. Ma l’episodio solleva una questione che riguarda anche l’Italia: la sicurezza informatica delle strutture sanitarie passa dalla protezione di tutta la filiera, comprese le aziende esterne che gestiscono apparecchiature essenziali.
Hacker contro i frigoriferi del sangue: che cosa è successo in Francia
Dopo i frigoriferi dei supermercati, nel mirino degli hacker sono finite anche le celle frigorifere utilizzate per conservare prodotti ematici. L’attacco informatico è avvenuto nella notte tra il 1° e il 2 novembre e ha coinvolto tre strutture regionali dell’Établissement français du sang (EFS), l’ente pubblico francese che raccoglie, prepara e distribuisce sangue ed emoderivati. A essere compromessi non sono stati direttamente i sistemi informatici dell’ente, ma quelli di un fornitore esterno che gestisce le apparecchiature di refrigerazione.
Secondo le informazioni diffuse dall’EFS e dal ministero della Salute francese, i pirati informatici sono riusciti a modificare da remoto alcuni parametri dei sistemi di monitoraggio e controllo delle celle frigorifere, portando le soglie di temperatura e di sbrinamento a valori estremamente elevati. Le ricostruzioni giornalistiche hanno riferito di impostazioni che avrebbero richiesto temperature fino a 110 °C, a fronte di apparecchiature normalmente utilizzate per conservare prodotti a circa -30 °C. È importante precisare che si tratta dei valori impostati dagli hacker, non della temperatura effettivamente raggiunta dai prodotti.
L’attacco ha interessato celle contenenti sacche di plasma destinate alla trasfusione e alla produzione di farmaci plasmaderivati. Il bilancio, fortunatamente, non registra perdite: i sistemi di allarme hanno rilevato le anomalie e il personale è intervenuto trasferendo o mettendo in sicurezza i prodotti. L’EFS ha dichiarato che non sono stati identificati impatti sanitari e che le attività di raccolta e distribuzione sono proseguite regolarmente. Le autorità francesi hanno avviato accertamenti per chiarire le modalità dell’intrusione e individuare tutte le apparecchiature potenzialmente coinvolte.
Il vero rischio è nella catena dei fornitori: basta un accesso remoto per mettere in difficoltà la sanità
L’aspetto più significativo dell’episodio non riguarda soltanto la capacità degli hacker di modificare la temperatura di un frigorifero. Mostra quanto possa essere vulnerabile un’infrastruttura sanitaria quando le apparecchiature essenziali sono collegate a sistemi informatici gestiti da soggetti esterni. La sicurezza di un ospedale o di un servizio sanitario, infatti, non dipende più esclusivamente dalla protezione dei propri server e delle cartelle cliniche: comprende anche software, dispositivi connessi, reti di controllo e servizi di manutenzione affidati a fornitori terzi.
È il cosiddetto rischio della supply chain, la catena di approvvigionamento e di servizi. Un fornitore può rappresentare una porta d’accesso a sistemi che, pur non essendo informaticamente parte dell’organizzazione sanitaria, ne condizionano direttamente il funzionamento. Celle frigorifere, impianti di climatizzazione, sistemi di distribuzione dell’energia, apparecchiature di laboratorio e dispositivi per la diagnostica possono essere monitorati e gestiti a distanza. Se gli accessi remoti non sono adeguatamente protetti, aggiornati e controllati, un problema informatico può trasformarsi in un rischio concreto per la continuità delle cure.
Non si tratta di uno scenario isolato. L’Agenzia dell’Unione europea per la cybersicurezza (ENISA) segnala da tempo la particolare esposizione del settore sanitario agli attacchi informatici. Nel suo quadro delle minacce relativo agli incidenti sanitari analizzati nel 2024, il 45% degli episodi considerati era riconducibile ad attacchi ransomware e il 28% a violazioni dei dati. Ma il rischio non riguarda soltanto il furto di informazioni o il blocco dei sistemi: può coinvolgere anche la disponibilità delle tecnologie e delle infrastrutture necessarie per erogare i servizi.
Sanità digitale, la sicurezza non può fermarsi agli ospedali
La trasformazione digitale offre alla medicina opportunità importanti: dalla telemedicina alla diagnostica connessa, dal monitoraggio dei pazienti alla gestione informatizzata dei processi clinici. Ma più aumenta il numero di dispositivi collegati in rete, più cresce la superficie potenzialmente esposta agli attacchi. E il problema si complica quando le strutture sanitarie utilizzano apparecchiature gestite da aziende esterne, con contratti, sistemi e livelli di protezione differenti.
La questione è stata riconosciuta anche a livello europeo. Nel gennaio 2025 la Commissione europea ha presentato un Piano d’azione per rafforzare la cybersicurezza di ospedali e operatori sanitari, sottolineando la necessità di proteggere non soltanto le strutture, ma anche l’ecosistema di soggetti e tecnologie da cui dipendono. Tra le priorità figurano una maggiore capacità di prevenzione, il rilevamento tempestivo degli incidenti, la risposta alle minacce e il rafforzamento della resilienza delle organizzazioni sanitarie.
La direttiva NIS2, che amplia gli obblighi di sicurezza informatica per numerosi settori essenziali, compresa la sanità, attribuisce inoltre particolare importanza alla gestione dei rischi legati ai fornitori e alla sicurezza della catena di approvvigionamento. La protezione non può quindi essere considerata un adempimento confinato all’ufficio informatico: deve entrare nella gestione ordinaria delle strutture e nei rapporti contrattuali con le aziende che forniscono servizi e tecnologie.
L’allerta di Salutequità: «Anche l’Italia deve verificare la sicurezza»
A richiamare l’attenzione sulle possibili conseguenze per il nostro Paese è Tonino Aceti, presidente di Salutequità, che ha commentato l’episodio francese sottolineando come non sia necessario violare direttamente un ospedale o una banca dati sanitaria per mettere a rischio la salute dei cittadini. Può essere sufficiente compromettere i sistemi informatici di un fornitore che gestisce apparecchiature indispensabili all’assistenza.
Secondo Aceti, l’Italia deve verificare il livello di protezione dei sistemi utilizzati per conservare sangue, farmaci e materiali biologici, con particolare attenzione agli accessi da remoto. Il presidente di Salutequità richiama inoltre la necessità di investire nella prevenzione, controllare la sicurezza delle apparecchiature e dei fornitori esterni, garantire sistemi di monitoraggio indipendenti e predisporre procedure alternative per assicurare la continuità dei servizi anche in caso di attacco.
È un richiamo che sposta opportunamente il dibattito dalla semplice reazione all’emergenza alla capacità di prevenirla. Il fatto che in Francia i sistemi di allarme abbiano funzionato è una buona notizia, ma non può diventare una giustificazione per affidare la sicurezza delle cure alla sola capacità di intervenire dopo che un’intrusione è già avvenuta.
Sangue, plasma e farmaci: proteggere la catena del freddo significa proteggere i pazienti
La conservazione dei prodotti ematici richiede condizioni rigorose e controlli continui. Il plasma destinato alla trasfusione o alla produzione di farmaci plasmaderivati non è una risorsa facilmente sostituibile: deriva dalle donazioni e alimenta attività assistenziali e produttive essenziali. Un’interruzione della catena del freddo può rendere inutilizzabili prodotti preziosi, con possibili ripercussioni sulla disponibilità di terapie e sulla programmazione delle attività sanitarie.
Per questo la sicurezza deve essere costruita su più livelli. Occorrono sistemi di controllo della temperatura indipendenti da quelli utilizzati per il comando delle apparecchiature, allarmi che possano funzionare anche in caso di compromissione della rete, accessi remoti protetti e costantemente verificati, aggiornamenti dei software e controlli periodici sui fornitori. Altrettanto importanti sono i protocolli di emergenza: personale formato, possibilità di trasferire rapidamente i prodotti in impianti sicuri e procedure per garantire la continuità delle attività.
L’attacco francese, dunque, non ha provocato danni alle scorte di sangue, ma ha mostrato quanto sia sottile il confine tra un incidente informatico e un’emergenza sanitaria. La digitalizzazione della sanità non può procedere senza un investimento proporzionato nella cybersicurezza. Perché proteggere i dati è fondamentale, ma proteggere i sistemi che conservano sangue, farmaci e materiali biologici significa difendere direttamente la sicurezza dei pazienti.